当《个人信息保护法》把“数据权限”推上合规必答题,身份治理平台也迎来了自己的升级时刻——保旺达融合4A平台正式落地个保合规管控能力,让每一次个人数据的访问,都运行在身份治理的规则之内。
《数据安全法》和《个人信息保护法》实施已逾四年,《网络数据安全管理条例》也已于2025年1月1日起施行。法规要求企业对数据实施分类分级保护,对个人信息处理遵循最小必要原则。然而,落到实际操作层面,企业面临着权限管理粗放、管理者自身管控难落地等棘手问题,这些痛点的本质在于:传统的身份认证与权限管理体系,与新时代的个人数据保护要求之间,存在巨大鸿沟。
行业呼唤从身份层原生内建的答案。保旺达融合4A平台正式发布个保管理模块,将数据权限管控深度融入身份治理体系,为企业的个人数据保护提供从“基础定义”到“台账审计”的全链路闭环解决方案。
■权限管理总体架构:四层模型与五维判定
个保权限体系采用 “用户—数据角色—数据权限—资源”四层结构,在传统RBAC基础上引入数据属性(方式、类别、级别、规模、范围)实现细粒度管控。业务系统作为涉客数据操作执行端,采取自管模式接入权限配置中心——4A平台,实现细粒度管控,并支持用户直接授权作为补充机制。
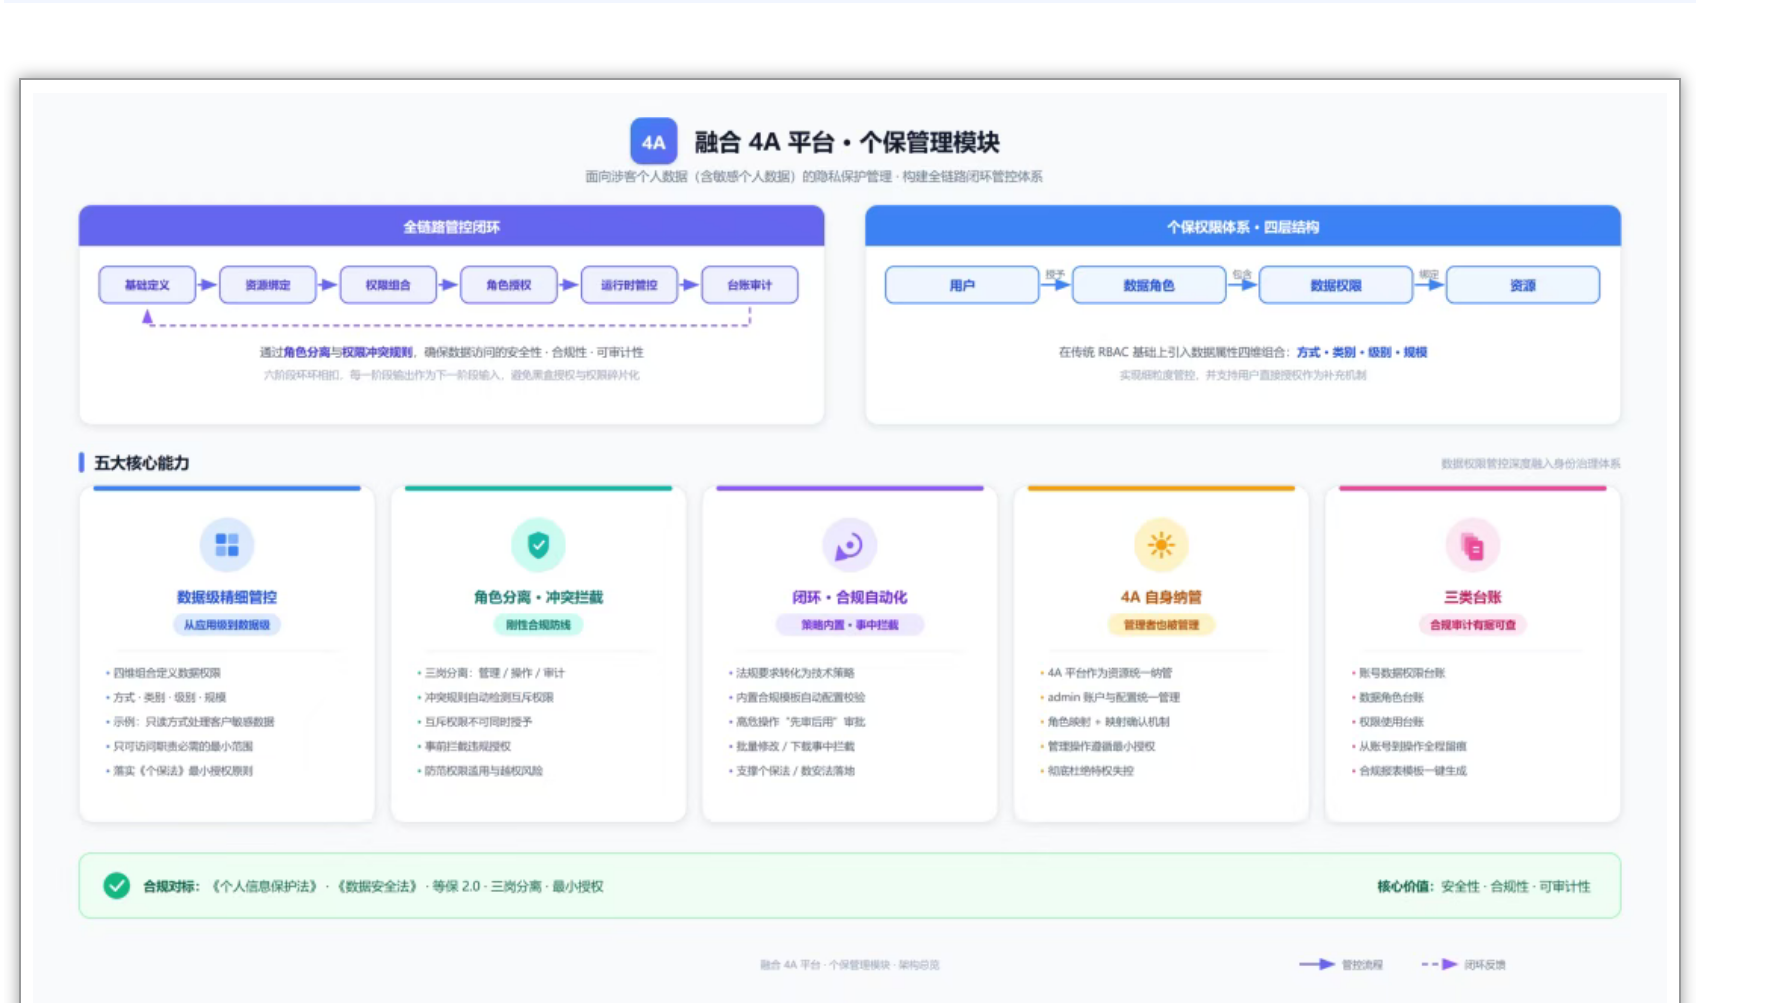
传统4A平台按权限粒度通常停留在系统与功能菜单层面,个保模块则将管控粒度细化到了数据内容本身。
平台通过 “处理方式+处理类别+处理级别+数据规模+范围”五个维度组合定义数据权限。例如,可以精确设定“某人只能以‘只读’方式,处理‘客户’类别中‘敏感’级别的数据”。这种五维组合授权,确保了用户只能访问其职责所必需的、最小范围内的个人数据,精准落实了《个人信息保护法》的最小必要原则。
个保管理模块构建了“基础定义→资源绑定→权限组合→角色授权→运行时管控→台账审计”的全链路闭环。
权限配置变更后快速生效并推送至业务系统。业务系统在接收权限数据并本地存储后,涉客操作在系统内部自行完成运行时个保权限校验,系统内部直接返回放行或拦截结果。针对批量修改、下载等高危操作,可设置“先审后用”的内部审批流程,实现事中拦截。
个保模块通过技术手段确保了“三岗分离”等合规原则的刚性落地。
平台原生支持对安全管理人员、数据操作人员、审计人员的角色进行分离设置,从制度上防止“既是运动员又是裁判员”的权限滥用风险。同时,系统可配置权限冲突规则,自动检测并阻止互斥权限的分配(如一个人不能被同时授予“数据录入”和“数据审计”的权限),在事前拦截违规授权。
4A作为安全防护系统,依据个保要求,对自身关键功能、模块进行数据权限管理。
通过“角色映射”和“映射确认”等机制,确保对4A平台自身的管理操作也遵循最小权限和职责分离原则,有效防范管理者的“特权失控”风险。
从“管账号、管登录”到“管数据、管权限”,从“应用级授权”到“数据级管控”,保旺达融合4A平台个保管理模块发布,让 "身份" 与 "数据" 在治理层面真正融合,企业身份治理体系实现了重要升级。
如需了解融合4A平台个保管理模块的详细功能与落地方案,欢迎扫描下方二维码,与我们联系。

